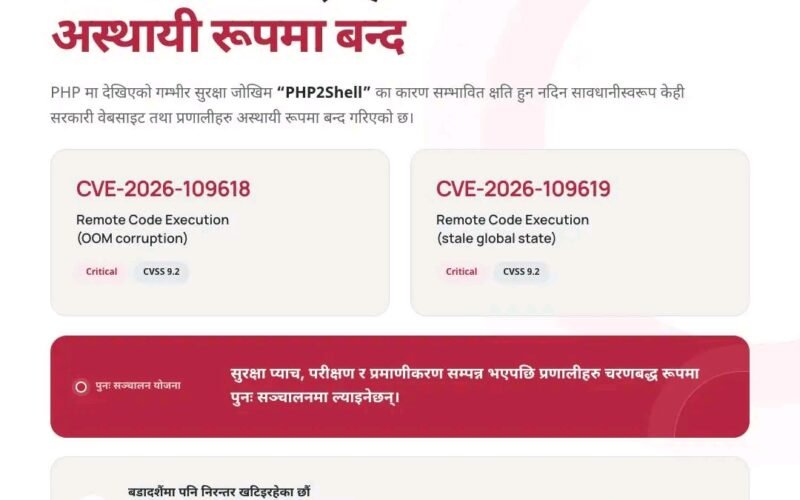
काठमाडौं । PHP प्रविधिमा देखिएको गम्भीर साइबर सुरक्षा जोखिमका कारण केही सरकारी वेबसाइट तथा प्रणालीहरू अस्थायी रूपमा बन्द गरिएको छ। ‘PHP2Shell’ नाम दिइएको उक्त जोखिमका कारण PHP मा आधारित प्रणालीहरू प्रभावित हुन सक्ने भन्दै सम्भावित क्षति रोक्न सावधानीस्वरूप सेवा बन्द गरिएको हो।
उक्त सुरक्षा जोखिमलाई CVE-2026-109618 र CVE-2026-109619 का रूपमा पहिचान गरिएको छ। यसको गम्भीरता मापन सूचक CVSS मा ९.२ अंकसहित ‘क्रिटिकल’ श्रेणीमा राखिएको छ। यस जोखिमको दुरुपयोग भएमा आक्रमणकारीले लगइन नगरी नै सर्भरमा कोड सञ्चालन गर्न सक्ने खतरा रहेको जनाइएको छ।
बडादशैंको अवसरमा समेत सफ्टवेयर विकास तथा सञ्चालन केन्द्र (SDOC) र सम्बद्ध प्राविधिक टोलीहरू सुरक्षा जोखिम नियन्त्रण गर्न निरन्तर खटिएका छन्। प्रभावित प्रणालीहरूको सुरक्षा प्याच लागू गर्ने तथा आवश्यक परीक्षण गर्ने काम भइरहेको जनाइएको छ।
सुरक्षा प्याच र परीक्षण सम्पन्न भएपछि बन्द गरिएका प्रणालीहरू क्रमशः पुनः सञ्चालनमा ल्याइनेछ। सेवा अवरुद्ध हुँदा सेवाग्राहीमा पर्न गएको असुविधाप्रति सम्बन्धित निकायले क्षमायाचना गर्दै धैर्यधारण गरिदिन आग्रह गरेको छ।